
Hackers norte-coreanos roubam US$ 400 milhões com deepfakes de IA para financiar programa de armas, diz FBI
Batizado de "FaceStealer", esquema utiliza videochamadas falsas manipuladas com Inteligência Artificial para enganar alvos do setor de criptomoedas e instalar malwares; prejuízo equivale a R$ 2,24 bilhões.
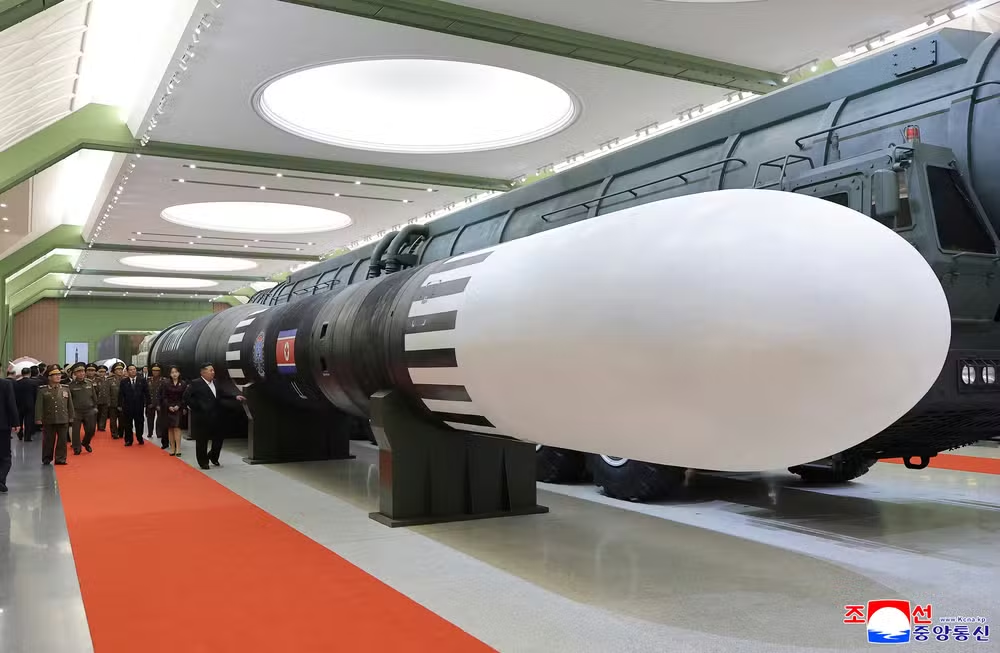
Grupos de cibercriminosos patrocinados pelo regime da Coreia do Norte desviaram mais de US$ 400 milhões — quantia equivalente a cerca de R$ 2,24 bilhões — ao longo dos últimos 18 meses por meio de uma sofisticada campanha de engenharia social baseada em Inteligência Artificial (IA). O alerta foi emitido nesta quinta-feira (12) pelo Departamento Federal de Investigação dos Estados Unidos (FBI), que batizou a ofensiva de "FaceStealer" ("ladrão de rostos", em tradução livre).
De acordo com Brett Leatherman, diretor da Divisão Cibernética do FBI, os ativos digitais subtraídos são canalizados diretamente para o financiamento do programa bélico de Pyongyang:
"O regime norte-coreano depende de receitas provenientes do roubo de criptomoedas em larga escala para financiar seu programa ilícito de armas, tendo roubado bilhões de dólares nos últimos anos."
— Brett Leatherman, diretor da Divisão Cibernética do FBI.
A revelação soma-se a outra acusação formal feita pela agência norte-americana neste mês contra operadores norte-coreanos, apontados como responsáveis pelo desvio histórico de US$ 6 bilhões (R$ 33,6 bilhões) da corretora de criptoativos Binance — imputação que o governo da Coreia do Norte nega oficialmente.
Como funciona o golpe 'FaceStealer'
Segundo o relatório técnico do FBI, os invasores concentram seus ataques em executivos, desenvolvedores e investidores ligados aos ecossistemas de criptomoedas e Web3. A mecânica da fraude explora a confiança interpessoal:
Falsificação audiovisual: Os hackers assumem a identidade de colegas, sócios ou contatos próximos da vítima e a convidam para uma videochamada, exibindo vídeos manipulados em tempo real por IA (deepfakes) com o rosto e a voz da pessoa conhecida;
Falsa falha técnica: No decorrer da reunião virtual, os criminosos simulam uma instabilidade de áudio ou conexão e enviam um link malicioso ou arquivo de atualização sob o pretexto de corrigir o problema;
Infiltração e propagação: Ao clicar no enlace, a vítima instala silenciosamente um código malicioso (malware) que drena carteiras digitais e compromete o dispositivo. De posse do equipamento invadido, os operadores apropriam-se das agendas de contatos, redes sociais e aplicativos de mensagens da vítima para replicar o golpe contra novos alvos.
Durante as investigações, agentes federais recuperaram mais de 900 gravações de webcams extraídas de vítimas comprometidas pela campanha.
Alerta até para especialistas em tecnologia
Para o vice-diretor do escritório do FBI em Los Angeles, Patrick Grandy, o nível de sofisticação visual e psicológica da operação torna até mesmo profissionais experientes de tecnologia vulneráveis à abordagem:
"O FaceStealer é um esquema de engenharia social altamente eficaz, capaz de enganar até mesmo usuários de computador com grande experiência em questões técnicas e de segurança. Ele explora nossa confiança nas plataformas de videochamada, presentes em toda parte, e em nossas valiosas relações pessoais."
— Patrick Grandy, vice-diretor do escritório do FBI em Los Angeles.
As autoridades norte-americanas recomendam a verificação de identidade por canais secundários independentes antes do download de qualquer aplicativo ou clique em links enviados durante chamadas de vídeo, mesmo quando originados de contatos conhecidos.
Comentários (0)
Participe da conversa! Faça login para comentar.
Entrar no VT NewsSeja o primeiro a comentar.