
Ataque hacker suspende sistemas da Secretaria de Saúde de Mato Grosso
Segundo incidente cibernético contra a pasta em 2026 forçou a interrupção temporária de acessos para varredura de segurança; rede de urgência, emergência e hospitais operam normalmente.
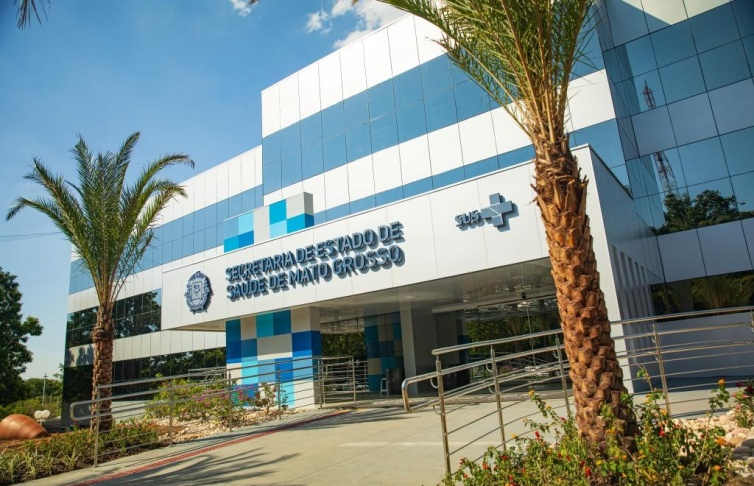
A Secretaria de Estado de Saúde de Mato Grosso (SES-MT) suspendeu temporariamente o acesso a todos os sistemas digitais operados nas unidades de saúde do estado após identificar uma nova invasão cibernética no último domingo (1º). A interrupção preventiva de caráter geral foi adotada como protocolo de segurança da informação para conter eventuais danos e avaliar a integridade dos bancos de dados institucionais.
De acordo com o órgão, equipes técnicas especializadas em tecnologia e segurança cibernética atuam diretamente no diagnóstico da ofensiva e na implementação de contramedidas necessárias para viabilizar o restabelecimento seguro da infraestrutura. A pasta informou que a reativação dos acessos aos sistemas de gestão ocorrerá de forma gradativa, à medida que os ambientes forem validados e liberados.
Apesar das restrições temporárias e da indisponibilidade pontual da rede, a SES-MT ressaltou que a assistência direta à população não foi paralisada: os serviços da central de regulação de urgência e emergência e as internações e atendimentos em toda a rede de hospitais estaduais permanecem funcionando regularmente.
Reincidência de ataques em 2026 e notificações
Este é o segundo ataque cibernético confirmado contra a infraestrutura tecnológica da pasta somente neste ano. Em junho de 2026, a secretaria confirmou publicamente outra invasão, inicialmente identificada no mês de março, que comprometeu cerca de 1 terabyte de arquivos corporativos armazenados em seus servidores.
Naquela ocasião, a administração estadual informou que a base de dados principal permaneceu intacta e que os arquivos afetados haviam sido integralmente restaurados pelas equipes de tecnologia. O episódio anterior resultou na abertura de um inquérito investigativo pela Polícia Civil de Mato Grosso, além de comunicação formal à Autoridade Nacional de Proteção de Dados (ANPD), órgão federal competente para apurar violações da legislação de segurança de dados.
As novas circunstâncias da invasão de novembro permanecem sob auditoria técnica interna para dimensionar o alcance da investida hacker.
Comentários (0)
Participe da conversa! Faça login para comentar.
Entrar no VT NewsSeja o primeiro a comentar.