
Falhas Críticas no PHP Levam Anatel e Tribunais Federais a Tirarem Sistemas do Ar; Governo Emite Alerta Máximo
Brechas de segurança descobertas por inteligência artificial permitem controle de servidores sem login ou senha; TRF1, TRF4, TRF6 e Anatel suspenderam acesso externo ao SEI de forma preventiva.
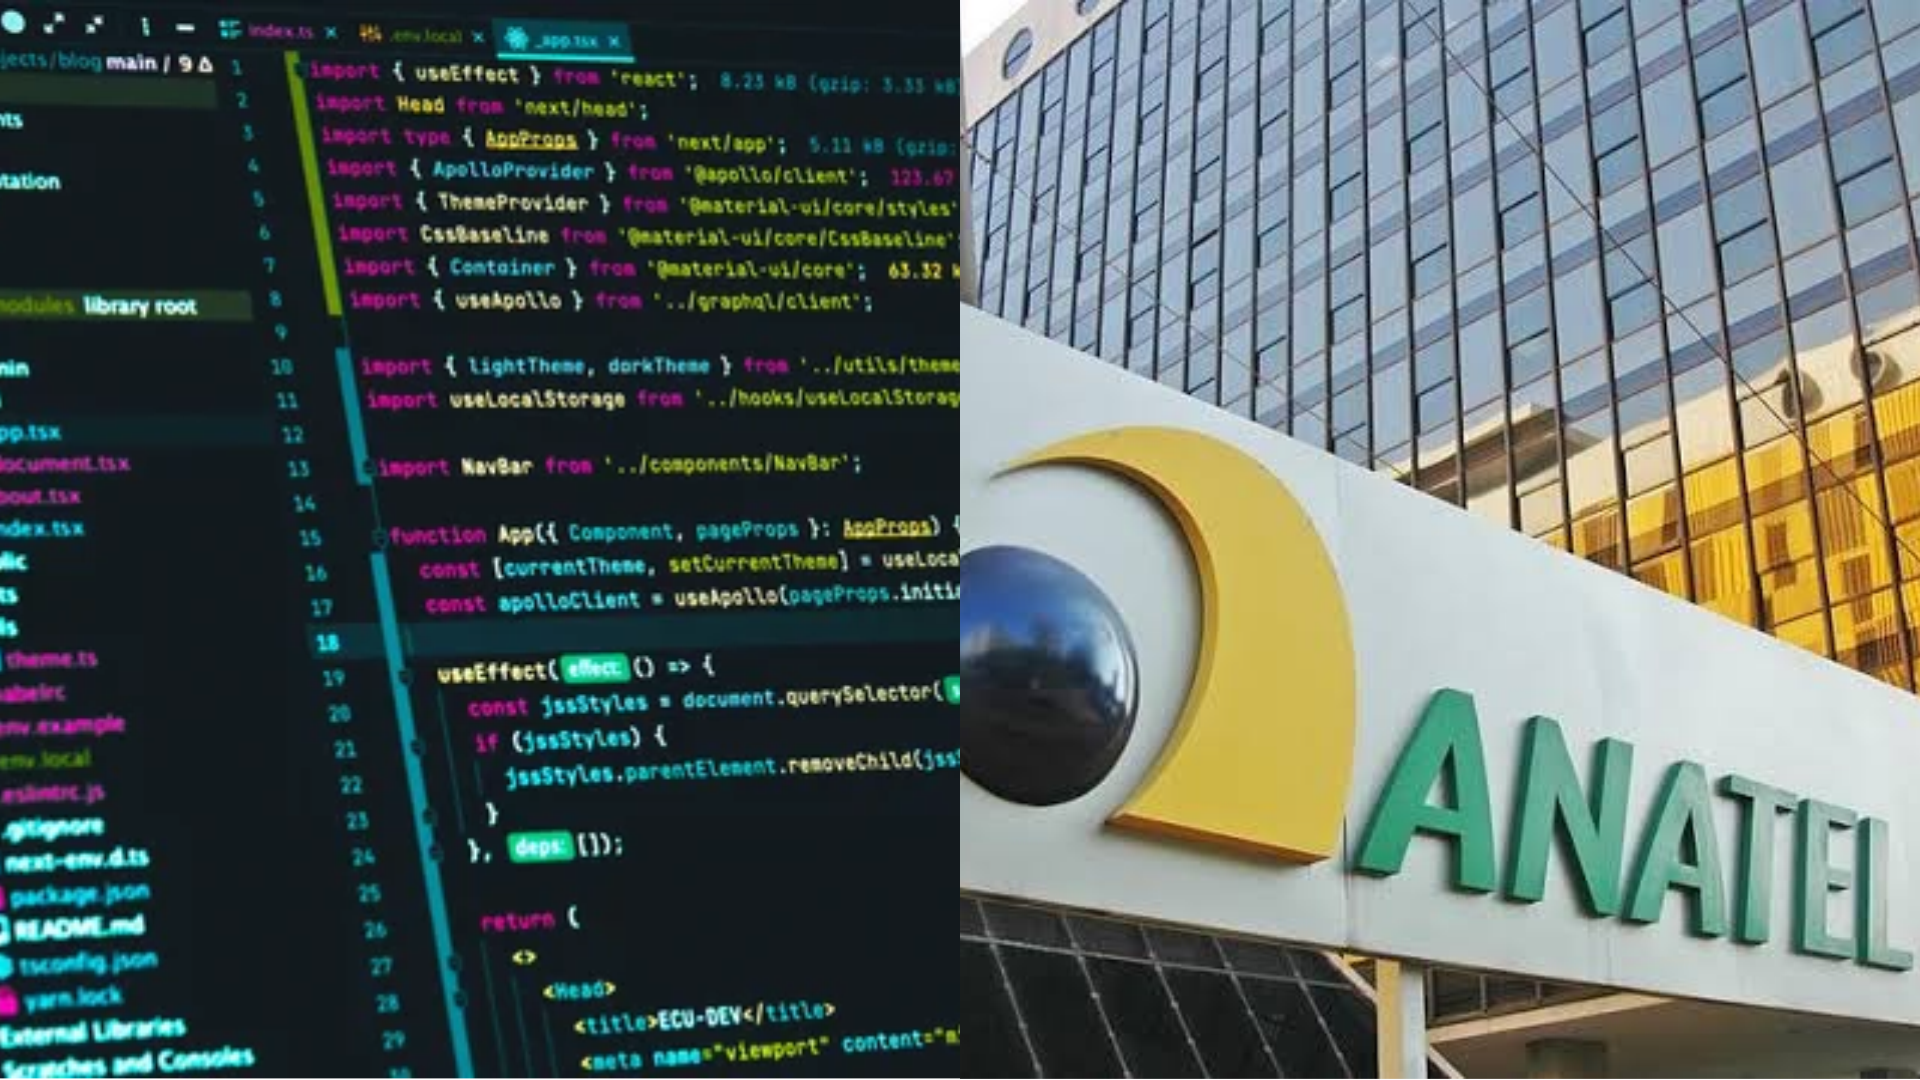
A Agência Nacional de Telecomunicações (Anatel) e Tribunais Regionais Federais (TRFs) suspenderam temporariamente, por medida de precaução, o acesso externo ao Sistema Eletrônico de Informações (SEI) e a outras plataformas de tramitação processual após a descoberta de duas falhas de segurança de altíssima gravidade no PHP. A tecnologia é uma das linguagens de programação mais utilizadas do planeta, servindo de base para o funcionamento de cerca de 70% das páginas da web — incluindo ecossistemas gigantescos como WordPress, Wikipédia, Facebook, a plataforma educacional Moodle e o sistema de comércio eletrônico Magento.
As vulnerabilidades identificadas abrem brecha para que invasores externos assumam o controle total e irrestrito dos servidores responsáveis pela hospedagem dos sites, dispensando qualquer necessidade de digitação de usuário ou senha de acesso. Embora pacotes de atualização já tenham sido disponibilizados para neutralizar a brecha, o Centro Integrado de Segurança Cibernética do Governo Digital (CISC) emitiu um alerta oficial de emergência na quarta-feira (21) exigindo que todos os órgãos públicos federais apliquem as correções imediatamente.
A dimensão do risco foi enfatizada por Thiago Ayub, especialista em telecomunicações e diretor de tecnologia da Sage Networks:
"Rankings públicos ainda apontam o PHP como a linguagem usada em cerca de 70% dos sites. Com a descoberta dessa vulnerabilidade, os sites que não forem atualizados rapidamente poderão ser invadidos."
— Thiago Ayub, diretor de tecnologia da Sage Networks.
Apesar da corrida para a blindagem dos bancos de dados, especialistas relatam que, até o momento, não foram constatados incidentes de invasão em grande escala no território brasileiro.
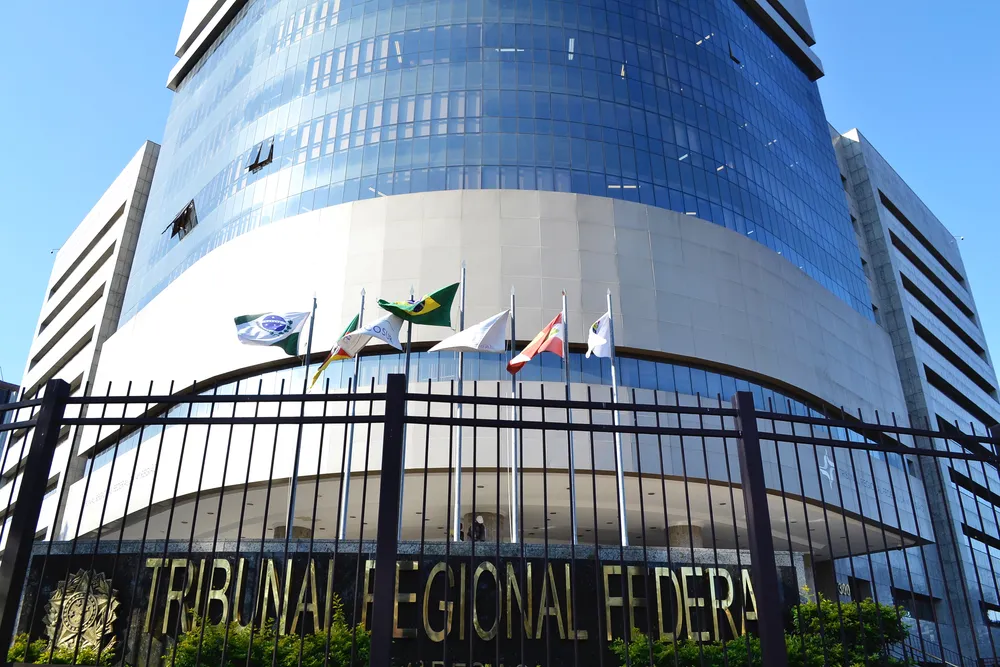
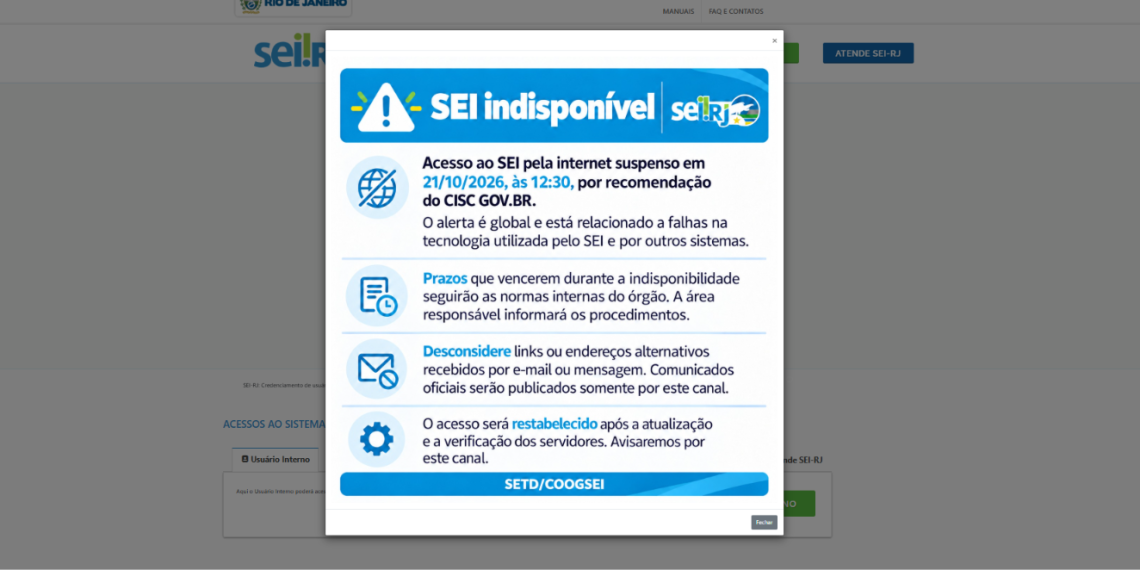
Bloqueio do SEI na Anatel, TRF1, TRF4 e TRF6
Como resposta direta ao comunicado de risco, a Anatel bloqueou preventivamente os acessos externos ao SEI e a serviços institucionais online para resguardar a integridade de seus bancos de dados enquanto auditorias internas são finalizadas.
No Poder Judiciário, a medida preventiva provocou paralisações no atendimento digital aos cidadãos e advogados:
TRF1 e TRF4: Confirmaram o desligamento do acesso externo ao SEI para proteger dados e documentos institucionais. Em nota, o TRF1 destacou: "A medida tem caráter preventivo e visa resguardar a segurança do sistema e a integridade das informações institucionais. No momento, não há previsão para o restabelecimento do acesso externo ao SEI";
TRF6: Estendeu a suspensão preventiva não apenas ao SEI, mas também aos módulos de processo judicial eletrônico;
TSE: Foi formalmente consultado para avaliar se a brecha afeta ambientes técnicos da Corte e se há qualquer reflexo nos sistemas da Justiça Eleitoral às vésperas do segundo turno das eleições gerais, aguardando manifestação técnica.
Repercussão Global e o Papel Inédito da Inteligência Artificial
A crise cibernética não se limitou ao Brasil e gerou desligamentos em cascata ao redor do globo. Nos Estados Unidos, a Agência de Segurança Nacional (NSA) ordenou que organizações governamentais e privadas instalem os patches de segurança de imediato ou retirem seus sistemas do ar sem demora. Na França, a Agência Nacional de Cibersegurança determinou a derrubada preventiva de páginas de administrações públicas locais a partir da tarde de quarta-feira, afetando inclusive os portais oficiais da Prefeitura de Polícia de Paris.
O histórico das vulnerabilidades revela uma descoberta técnica inédita viabilizada pelo avanço de modelos avançados de inteligência artificial. As falhas foram relatadas originalmente em agosto pela empresa de segurança Calif e pela OpenAI (criadora do ChatGPT), que as identificaram de forma simultânea e independente no mesmo dia. Posteriormente, a empresa de segurança na nuvem Wiz mapeou novos vetores de exploração da falha e divulgou a gravidade da situação:
"Essas descobertas estão entre as vulnerabilidades mais graves descobertas no PHP e, possivelmente, na história do software. Por mais de uma década, essas vulnerabilidades críticas permaneceram sem resposta porque a descoberta e exploração de vulnerabilidades eram incrivelmente complexas [sem o uso da IA]."
— Wiz, em comunicado oficial sobre as falhas no PHP.
A Wiz detalhou que utilizou modelos de inteligência artificial de ponta — incluindo o Gemini 4 Argon, do Google, e o GPT-5.6 Sol, da OpenAI — para rastrear as linhas de código com vulnerabilidades profundas que permaneceram ocultas por mais de dez anos no software, permitindo o desenvolvimento das correções que agora estão sendo distribuídas globalmente.
Comentários (0)
Participe da conversa! Faça login para comentar.
Entrar no VT NewsSeja o primeiro a comentar.